Automazione Finding e analisi SOC
Apri Impostazioni tenant → SOC Automation come amministratore di piattaforma. La pagina contiene controlli distinti: autorizzazione all'analisi SOC degli incidenti, generazione automatica dei Finding, promozione dell'algoritmo e azioni dell'analista. Abilitare uno di questi controlli non abilita automaticamente gli altri.
Scegliere l'intervento
Percorso completo: menu Amministrazione → Impostazioni tenant (/tenant/settings) → SOC Automation. Seleziona prima il tenant. Per operare servono dati di configurazione caricati senza errori; per generare Finding serve inoltre una sorgente semantica pronta. Le autorizzazioni di egress, il workflow analista e il gate globale di scrittura sono prerequisiti diversi.
| Obiettivo | Controllo | Risultato atteso |
|---|---|---|
| Valutare nuove soglie senza creare Finding | Generatore abilitato con Dry-run attivo | Run diagnostica sulla configurazione salvata. |
| Applicare la generazione verificata | Disattivare Dry-run dopo una run valida | Passaggio alla modalità applicativa, soggetto ai gate e alla verifica dell'hash. |
| Consentire all'analista di gestire il ciclo del Finding | Analyst workflow | Sblocca le azioni ammesse da stato e permessi, senza attivare il generatore. |
| Consentire il passaggio a incidente | Incident promotion, con workflow attivo | Abilita quella capacità; non promuove automaticamente tutti i Finding. |
| Autorizzare l'analisi SOC degli incidenti con modello esterno | Abilita analisi SOC degli incident | Consente l'egress delle evidenze del tenant; non configura la route. |
| Sostituire una proiezione algoritmica esistente | Promozione algoritmo Findings | Cutover versionato con anteprima; i Finding sorgente diventano di sola consultazione. |
Analisi SOC degli incidenti
externalEgressEnabled, mostrato come Abilita analisi SOC degli incident, autorizza l'invio a OpenAI di log ed evidenze del tenant durante l'analisi SOC. Il default server per un nuovo tenant è disabilitato. Il modello è configurato separatamente nelle route degli agenti.
La modifica diventa effettiva con Salva e include la versione letta (configVersion). Una modifica concorrente richiede una nuova lettura: non assumere che lo switch locale rappresenti lo stato persistito dopo un errore. La bozza resta legata al tenant e alla sua versione.
Per configurare l'analisi SOC:
- Verifica tenant e autorizzazione organizzativa all'invio delle evidenze.
- Controlla la route Investigazione SOC nella configurazione agenti.
- Imposta lo switch nella scheda del tenant e premi Salva.
- Rileggi la scheda e verifica il valore. Lo stato della singola analisi va poi controllato nell'incidente: uno switch acceso non attesta un'analisi già eseguita.
Generazione automatica dei Finding
 Ingrandisci immagine
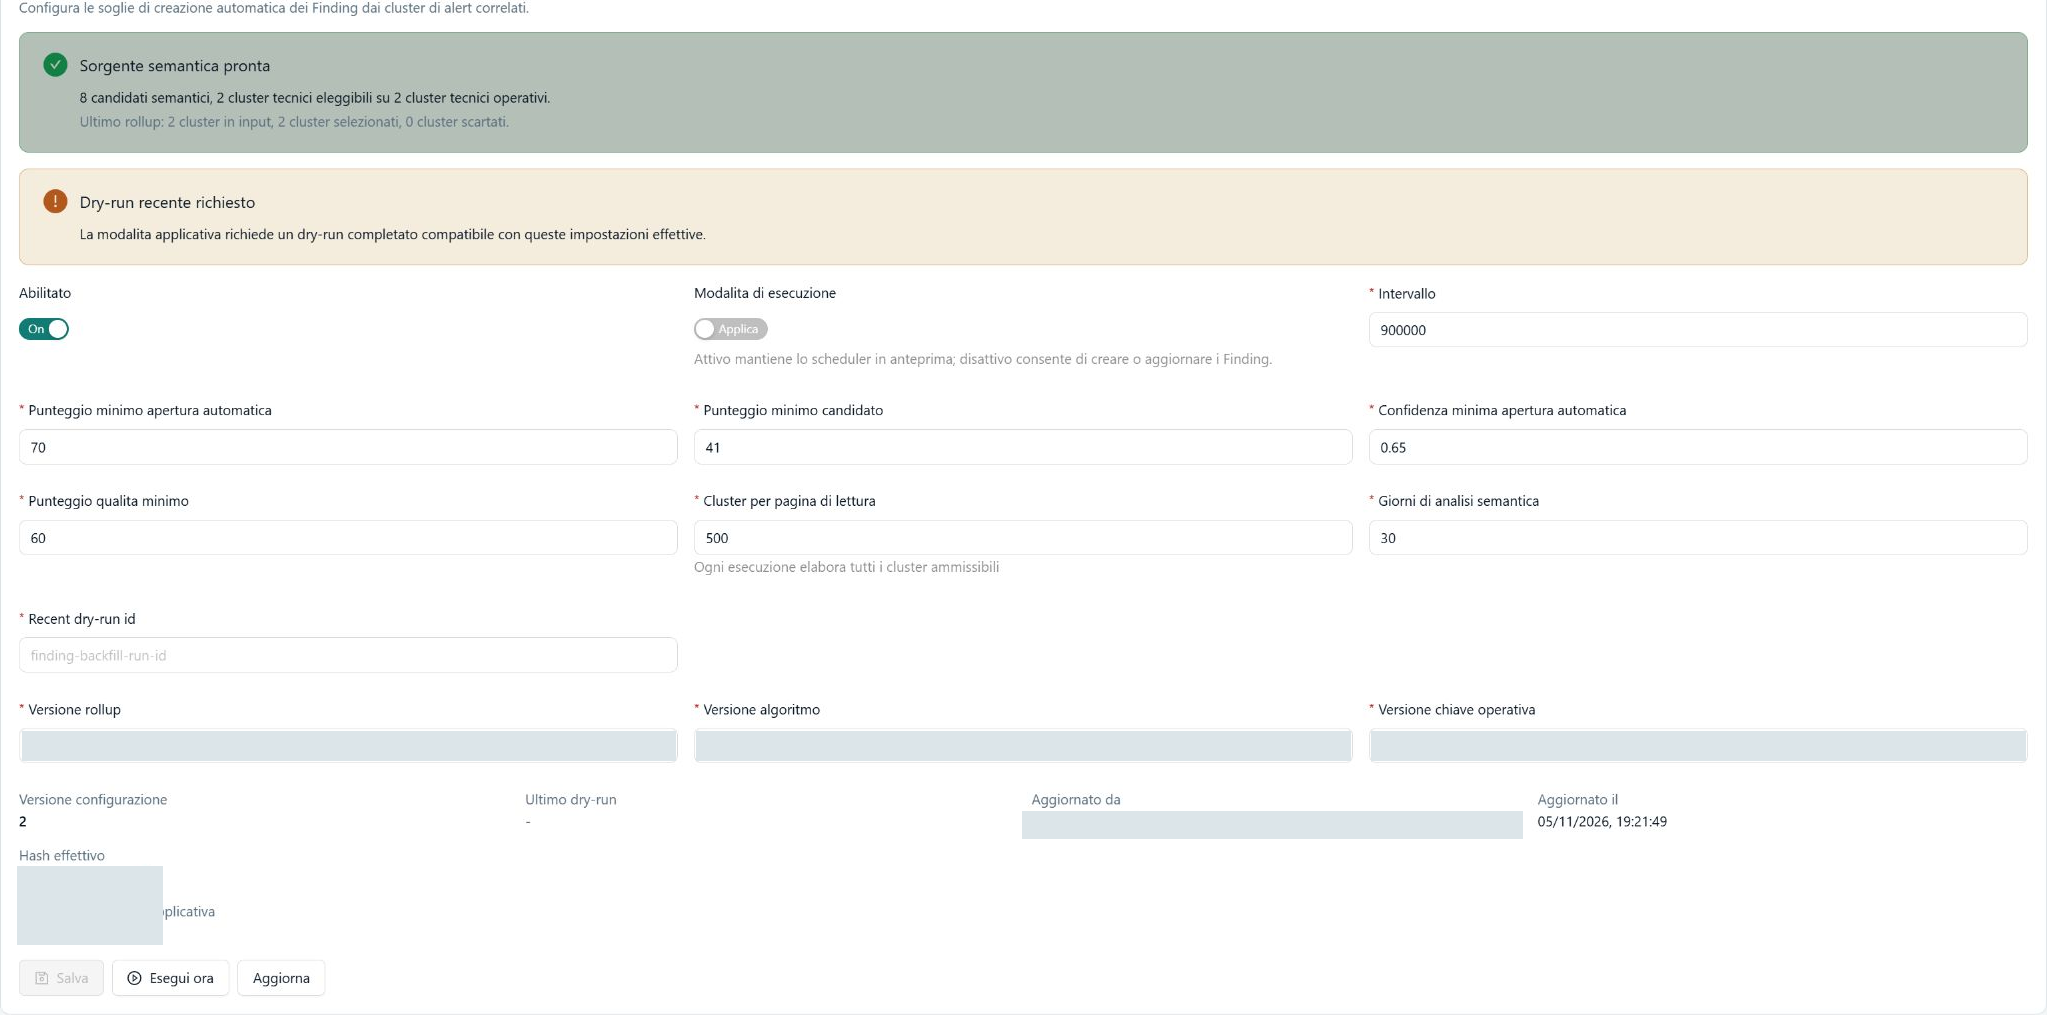
La schermata completa separa lo stato della sorgente semantica, il requisito del dry-run e i parametri salvati. Modalità di esecuzione determina se il lavoro resta in anteprima; i punteggi non sostituiscono la verifica di compatibilità del dry-run.
Il generatore lavora sui cluster tecnici e sul rollup semantico. La scheda espone la readiness della sorgente: pronta, backfill tecnico necessario oppure rollup semantico necessario. Una pipeline abilitata senza sorgenti idonee può completare senza produrre candidati.
Parametri
I default seguenti sono confermati nel servizio server quando non esiste una configurazione salvata.
| Campo | Valori / default | Significato operativo |
|---|---|---|
Abilitato (enabled) | Booleano; false | Consente l'esecuzione della pipeline del tenant. |
Dry-run (dryRun) | Booleano; true | Attivo: valuta e produce diagnostica. Disattivo: modalità applicativa con creazione/aggiornamento dei Finding, subordinata ai controlli di scrittura. |
Intervallo (intervalMs) | Intero 60.000–86.400.000 ms; 900.000 ms = 15 min | Cadenza dello scheduler, non timeout della singola esecuzione. |
Cluster per pagina di lettura (maxClustersPerRun) | Intero 1–5.000; 500 | Dimensione della pagina di lettura. Non è un limite al totale dei cluster della run: la pipeline percorre i cluster eleggibili. |
Score minimo apertura (autoOpenMinScore) | 0–100; 70 | Soglia di score per l'apertura automatica. |
Score minimo candidato (candidateMinScore) | 0–100; 41 | Soglia per considerare un candidato. Deve essere minore o uguale alla soglia di apertura. |
Confidenza minima (autoOpenMinConfidence) | 0–1; 0,65 | Soglia di confidenza per apertura; 0,65 equivale al 65%, non a 0,65%. |
Qualità minima (minQualityScore) | 0–100; 60 | Soglia di qualità delle evidenze. Un rischio elevato non rende automaticamente sufficienti evidenze di qualità bassa. |
Lookback semantico (semanticLookbackDays) | Intero 1–90 giorni; 30 | Finestra temporale della sorgente semantica considerata. |
Versione rollup (rollupVersion) | Default semantic-rollup-v1.2.0 | Seleziona il formato/partizionamento semantico compatibile. Il server verifica la versione prevista dalla configurazione attiva. |
Versione algoritmo (algorithmVersion) | Stringa obbligatoria; default finding-backfill-v0.13.0 | Identità dell'algoritmo di generazione. Per cambiare la proiezione esistente usa il flusso di promozione sottostante. |
Versione chiave operativa (operationalKeyVersion) | Default auto-finding-opkey-v1 | Identità della strategia che raggruppa e riconosce i Finding operativi. Il server verifica la compatibilità con il rollup. |
Ultimo dry-run valido (recentSuccessfulDryRunId) | Identificativo, sola lettura nel form | Evidenza necessaria per passare alla modalità applicativa; non inserire un ID arbitrario. |
Le versioni rollup e chiave operativa sono vincolate anche all'eventuale policy di classificazione inbound già applicata al tenant. Quando è presente inbound-service-group-v1, il servizio richiede rispettivamente semantic-inbound-grouping-v1 e auto-finding-inbound-opkey-v2. Il form non espone un interruttore per cambiare questa classificazione: conserva la coppia compatibile letta dal server. Una combinazione non supportata viene rifiutata.
Passare da anteprima a scrittura
- Mantieni Dry-run attivo, imposta i parametri e salva.
- Avvia Run now. Il pulsante usa soltanto la configurazione salvata ed è disabilitato se ci sono modifiche pendenti o se la pipeline è spenta.
- Esamina il risultato: stato completato, candidati semantici, decisioni bloccate e troncamento dell'input.
- Se l'anteprima è valida, disattiva Dry-run e salva entro la sua finestra di validità.
Il server richiede una run dello stesso tenant, completata da non più di 24 ore, effettivamente in modalità dry-run, con almeno un candidato semantico. La diagnostica deve essere presente, l'input completo, le decisioni candidate senza blocchi e l'hash della configurazione applicativa uguale a quello corrente. Cambiare soglie o versioni può invalidare il dry-run; genera una nuova anteprima.
Il gate globale Finding Quality v1 writes resta un requisito separato per le scritture autorevoli. Vedi sicurezza globale.
Leggere l'esito della run
| Esito | Interpretazione e azione |
|---|---|
| Completata con diagnostica valida | Il calcolo è terminato; verificare modalità e candidati prima di considerarlo applicativo. |
| Completata senza cluster o candidati | Nessun input idoneo; non è una prova sufficiente per abilitare la scrittura. |
| Decisioni candidate bloccate | Risolvere i blocchi indicati e ripetere il dry-run. |
| Fallita | La UI distingue configurazione, rollup semantico e generazione Finding; conserva l'ID run per la diagnosi. |
Saltata: disabled | Pipeline spenta. |
run_in_progress / tenant_locked | Run già in corso o tenant occupato: non avviare duplicati. |
not_due / retry_not_due | Cadenza o attesa del retry non ancora maturata. |
circuit_open | Circuit breaker della pipeline aperto; verificare gli errori precedenti. |
La scheda espone configVersion, ultimo dry-run, autore/data aggiornamento, hash effettivo e hash applicativo. Questi riferimenti consentono di distinguere una run vecchia dalla configurazione corrente.
Promozione dell'algoritmo
Questa operazione crea una nuova proiezione e applica un cutover atomico. I Finding della versione sorgente diventano di sola consultazione; non vengono eliminati. La segmentazione in episodi resta in modalità shadow.
| Controllo | Uso |
|---|---|
| Versione di destinazione | Stringa non vuota, diversa dalla versione attiva. La UI propone finding-backfill-v0.13.0; non è un aggiornamento da applicare automaticamente. |
| Genera anteprima | Disponibile dopo il salvataggio delle impostazioni. Produce conteggi, hash, scadenza e motivi bloccanti. |
| Conferma sostituzione versionata | Consenso esplicito al passaggio dei Finding sorgente a sola consultazione. |
| Applica promozione | Usa esattamente run, conteggi e hash verificati nell'anteprima. |
Confronta Finding di destinazione, Finding sorgente interessati, candidati nuovi/esclusi, versioni sorgente/destinazione e hash di output/decisioni. Se cambia sourceConfigVersion, l'anteprima è obsoleta e va rigenerata; rispetta anche la scadenza mostrata.
I blocchi possibili includono input troncato, decisioni candidate bloccate, versioni sorgente inattese, Finding già attivi con la versione destinazione, assenza di candidati applicabili o assenza di Finding sorgente. Non aggirarli cambiando a mano i conteggi.
Workflow dell'analista
| Campo | Default server | Effetto |
|---|---|---|
Analyst workflow (workflowEnabled) | false | Abilita le azioni del ciclo operativo dei Finding per gli utenti autorizzati. |
Incident promotion (promotionEnabled) | false | Consente la promozione a incidente; richiede il workflow attivo. Spegnere il workflow spegne anche questo switch nel form. |
Questa promozione Finding → incidente è diversa dalla promozione della versione dell'algoritmo. Permessi, stato del Finding e requisiti di revisione continuano ad applicarsi anche con entrambi gli switch accesi.
Per abilitare il workflow dell'analista:
- Nella stessa scheda SOC Automation raggiungi Finding workflow e rileggi la configurazione.
- Accendi Analyst workflow. Accendi Incident promotion soltanto se vuoi rendere disponibile anche la promozione.
- Salva e usa Refresh per verificare entrambi i valori.
- Apri un Finding attivo con un account autorizzato e controlla le capacità indicate dalla pagina. Se un'azione resta indisponibile, leggi il motivo: stato terminale, revisione richiesta, permesso mancante o operazione in corso non si risolvono accendendo nuovamente lo switch.
Per disattivare tutte le azioni governate dal workflow, spegni Analyst workflow, controlla che la promozione sia anch'essa spenta, salva e rileggi. Non eliminare la configurazione del generatore per ottenere questo risultato.
Verifica sorgente: workspace tenant, servizi di auto-generazione, workflow e impostazioni SOC; snapshot del 10 novembre 2026. I valori attivi di stage non sono dedotti dai default.