Asset e Detection
Perimetro
Asset rappresenta i sistemi osservati e il loro contesto; Detection contiene le policy che producono rilevamenti. Un'entità citata in un evento non è necessariamente già un asset identificato nell'inventario.
I campi e i flussi seguenti sono verificati nel codice. Le voci di menu sono state osservate nello stage 0.6.0; modifiche a inventario, sincronizzazione e regole non sono state eseguite per redigere questa guida.
Inventario: ricerca e filtri
La selezione del tenant delimita i record. Per configurare un'integrazione occorre un solo tenant selezionato. L'elenco iniziale usa pagina 1, 25 elementi e ordinamento lastSeenAt decrescente. La dimensione pagina accetta 10, 25, 50 o 100; l'ordinamento può usare nome, ultima osservazione, criticità, tipo o postura.
| Filtro | Valori / significato |
|---|---|
| Ricerca, OS, owner, sede, reparto, servizio | Testo normalizzato, spazi esterni rimossi, massimo 128 byte UTF-8 nello stato dell'URL. |
| Tipo | endpoint, server, switch, access_point, firewall, router, vm, storage. |
| Criticità | low, med, high: impatto business assegnato al sistema. |
| Origine criticità | unclassified (contesto mancante), derived (policy), override (assegnazione manuale), source (sorgente). |
| EDR | ok, degraded, missing, unknown. |
| Backup | ok, failing, missing, unknown. |
| Rete | online, offline, unknown. |
| Sorgente | manual, acronis, microsoft_defender, sentinel, ubiquiti. |
| Ciclo di vita | active, stale, retired, excluded. stale indica mancata osservazione recente; non significa rimozione fisica. |
| Ambiente | production, staging, development, test, disaster_recovery, other, unknown. |
| Esposizione | external, internal, unknown. |
| Compliance | compliant, attention, unknown. |
| Onboarding | complete, partial, missing. |
| Rischio | low, med, high; è distinto dalla criticità business. |
| Ultima osservazione | Ultime 24 ore, tra 1 e 7 giorni, ultimi 7 giorni, tra 7 e 30 giorni, ultimi 30 giorni, oltre 30 giorni o assente. |
| Copertura | Presenza di Defender, Intune, seriale, IP, MAC, collegamento a sorgente o più sorgenti. |
I filtri di copertura misurano la presenza dei dati; non attestano che ogni protezione sia attiva o sana. unknown e missing non sono sinonimi di ok.
Dettaglio asset
Il dettaglio riunisce identificativi, hostname/FQDN, indirizzi, sistema operativo, sorgenti collegate, postura, contesto business e collegamenti verso log, Finding e incidenti. Nei sistemi Defender, eventi, software e vulnerabilità possono essere caricati tramite i rispettivi controlli. Le sintesi memorizzate e i dati riletti dal provider possono riferirsi a momenti diversi: considera data di sincronizzazione e disponibilità della lettura.
Un asset sincronizzato mantiene i metadati del provider separati dal contesto business compilato dall'operatore.
Contesto business, singolo e multiplo
| Campo | Uso |
|---|---|
| Business owner | Team o responsabile del sistema. |
| Reparto | Unità organizzativa. |
| Sede | Localizzazione logica/fisica. |
| Ambiente | Uno dei valori elencati sopra. |
| Ruolo | Funzione del sistema, per esempio controller di dominio o workstation. |
| Business service | Servizio supportato, per esempio identità o pagamenti. |
| Criticità | Derivata dalla policy oppure override low, med, high. Tornare a “Derivata” rimuove la scelta di override. |
| Motivazione | Obbligatoria, non solo spazi, massimo 500 caratteri nell'interfaccia; registrata per audit. |
Seleziona gli asset e apri Classifica per una modifica multipla. I campi vuoti nella modifica multipla non cambiano i valori esistenti. Nel singolo record leggi i valori correnti prima di salvare. La selezione può essere mantenuta tra le pagine: verifica il numero totale di asset selezionati.
Modifica di un asset manuale
La modifica manuale è proposta per asset con un collegamento di sorgente manuale. Campi obbligatori: Display name e Type. Sono inoltre disponibili Hostname, FQDN, elenchi IP addresses e MAC addresses, OS name, OS version, Serial number, Last seen ISO timestamp, Tags, Metadata JSON.
IP e MAC si inseriscono come voci separate; sono accettati separatori virgola/spazio. I tag usano la virgola. Per l'ultima osservazione usa una data ISO, ad esempio 2026-11-10T09:00:00.000Z; per i metadati usa JSON valido. La criticità non si modifica in questo modulo: usa Contesto business.
I comandi di ciclo di vita cambiano la classificazione del record nell'inventario. Non spengono né cancellano il dispositivo reale.
Qualità dei dati e policy lifecycle
La sezione Qualità rileva hostname, seriali o IP duplicati, classificazioni incoerenti e identità deboli. Un hostname duplicato può essere una rappresentazione multipla dello stesso sistema; un IP condiviso può dipendere da NAT o DHCP. L'IP duplicato non abilita la fusione automatica.
La ricerca considera host, seriale, IP e identificativo della sorgente. I filtri comprendono tipo di anomalia, interpretazione, stato (open, dismissed, resolved), confidenza alta (almeno 90%), media (70–89%) o bassa (meno del 70%), e gestione (fusione proponibile oppure review manuale). Azzera filtri ripristina elenco e prima pagina. Il comando di scansione ricalcola le anomalie dei tenant selezionati; la sola consultazione non lo esegue.
Quando una fusione è proponibile, Mantieni [asset] sceglie il record canonico: gli altri vengono ritirati e i collegamenti sorgente/dati utili confluiscono nel prescelto. Richiede conferma e motivazione non vuota. Archivia chiude l'anomalia con motivazione; non fonde i record. Se l'interpretazione segnala evidenze insufficienti o discordanti, la fusione non viene proposta.
Con un solo tenant selezionato e policy disponibile, Policy lifecycle permette di configurare:
| Campo | Vincolo ed effetto |
|---|---|
| Default giorni | Obbligatorio, da 1 a 3650: soglia generale per considerare un asset non osservato di recente. |
| Defender | Soglia specifica da 1 a 3650 giorni, facoltativa. |
| Acronis | Soglia specifica da 1 a 3650 giorni, facoltativa. |
| Ubiquiti | Soglia specifica da 1 a 3650 giorni, facoltativa. |
| Manuale | Soglia specifica da 1 a 3650 giorni, facoltativa. |
Il modulo carica i valori salvati. I campi specifici non compilati vengono omessi dalla mappa delle soglie salvate; controlla quindi se stai rimuovendo un override. Salva policy aggiorna la classificazione lifecycle prevista, non la frequenza con cui il provider invia i dati.
Esecuzioni dei connector
Apri il connector per vedere stato, ultimo errore, esecuzioni e disponibilità runtime. L'avvio di una run modifica la sincronizzazione; Refresh della vista aggiorna soltanto ciò che viene mostrato. Il risultato finale deve essere verificato nelle esecuzioni e nella successiva rilettura degli asset.
Per Microsoft Defender sono disponibili Sincronizza dispositivi (base), Richiedi Intune, Richiedi software e Richiedi vulnerabilità. I comandi sono disabilitati se manca un worker disponibile o c'è già una run queued, running o cancelling. Il pannello distingue worker assente e coda non raggiungibile. Ferma run richiede conferma e conserva gli asset già aggiornati; la richiesta di arresto va verificata nello stato successivo.
Le impostazioni richiedono una revisione corrente della configurazione. Se non è disponibile, ricarica prima di modificare; la verifica impedisce di sovrascrivere una configurazione nel frattempo cambiata.
| Campo | Sorgente / effetto |
|---|---|
| Stato | Abilitato o disabilitato. |
| Acronis customer ID | Obbligatorio per Acronis; identifica il cliente upstream. |
| Acronis page limit | Intero minimo 1, opzionale; limite di paginazione passato al connector. |
| Ubiquiti lookback hours | Intero minimo 1, opzionale; periodo di osservazione. |
| Ubiquiti query | Query opzionale della sorgente. |
| Ubiquiti result limit | Intero minimo 1, opzionale; limite dei risultati. |
| Microsoft Defender | Identificativi Microsoft, credenziali, raccolte e opzioni avanzate: vedi Integrazioni. Un segreto lasciato vuoto conserva l'autorizzazione esistente. |
Sincronizzazione alert Microsoft Defender
Questa scheda è distinta dall'inventario e comprende:
- Sincronizzazione alert: interruttore che salva immediatamente lo stato di abilitazione. Non può abilitare la raccolta quando il connector generale è disabilitato.
- Nuova finestra di riconciliazione (giorni): intero da 1 a 30, applicato con Applica finestra. Conserva il checkpoint; il recupero dipende dagli alert ancora disponibili in Microsoft.
- Ultima sincronizzazione riuscita: data dell'ultimo successo, oppure “Mai”.
- Worker alert: disponibilità del processo che esegue il lavoro.
- Elaborazione: in corso o in attesa; Prossimo tentativo indica quando una nuova esecuzione è eleggibile.
- Errore alert: codice e descrizione da usare per la diagnosi.
La presenza del connector e il suo stato abilitato non equivalgono a un worker disponibile o a una sincronizzazione riuscita.
Detection: campi comuni
 Ingrandisci immagine
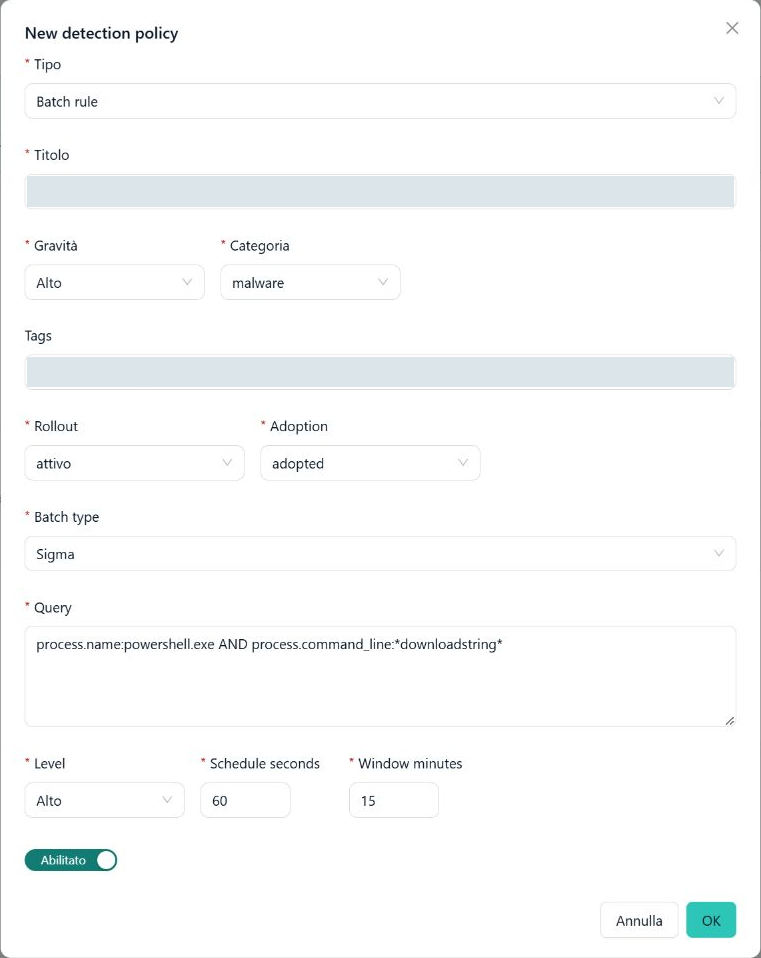
La vista completa mostra il modulo New detection policy. Il dettaglio isola la definizione della regola batch: query, livello e finestre temporali. Il modulo è stato aperto senza confermare OK; non è stata creata o attivata alcuna policy.
Apri Detection, seleziona il tenant e crea una bozza o apri una policy esistente. Il modulo iniziale contiene esempi precompilati: sostituiscili con valori approvati per il tenant. Non sono una configurazione raccomandata per ogni ambiente.
| Campo | Valori / significato |
|---|---|
| Kind | batch_rule, live_ioc, live_keyword; determina i campi successivi. |
| Title | Titolo obbligatorio. |
| Severity | low, med, high, critical; gravità della policy. |
| Category | auth, malware, network, backup, other. |
| Tags | Voci separate da virgola; spazi rimossi e voci vuote scartate. |
| Rollout | visible_but_disabled, test, canary, active; fase di distribuzione. |
| Adoption | suggested, adopted, rejected, suspended; decisione di adozione, distinta dal rollout. |
Il modulo di creazione inizializza batch_rule, gravità alta, categoria malware, rollout attivo e adozione adottata. Salva comunque una bozza: la distribuzione richiede l'approvazione. Nel percorso amministrativo avanzato può essere presente Approve after create, che richiede l'approvazione immediatamente dopo la creazione; controllalo prima di confermare.
Regola batch
| Campo | Vincoli e comportamento |
|---|---|
| Batch type | sigma oppure threshold. |
| Query | Obbligatoria; espressione di ricerca del runtime. |
| Level | low, medium, high, critical. Nota il valore medium, diverso dal med della gravità della policy. |
| Schedule seconds | Minimo 1 secondo; intervallo della pianificazione. Iniziale UI 60. |
| Window minutes | Minimo 1 minuto; finestra di ricerca. Iniziale UI 15. |
| Threshold count | Mostrato solo per threshold, minimo 1; iniziale UI 10. È il conteggio da raggiungere nella finestra. |
| Enabled | Abilitazione nella specifica della regola; inizialmente attiva. Non sostituisce approvazione, rollout e stato runtime. |
Una query di esempio anonimizzata:
event.outcome:failure AND source.ip:192.0.2.10
Finestra e frequenza sono indipendenti: una frequenza di 60 secondi con finestra di 15 minuti interroga finestre sovrapposte.
Indicatore live IOC
| Campo | Vincoli e comportamento |
|---|---|
| Indicator type | ip, domain, sha256, md5. |
| Indicator value | Valore obbligatorio, coerente con il tipo. |
| Source feed | Nome obbligatorio della provenienza; iniziale UI cp-curated. |
| Expires at | Opzionale, ISO 8601 UTC terminante in Z, ad esempio 2026-12-01T00:00:00.000Z. Lasciarlo vuoto omette la scadenza dalla specifica. |
Regola keyword live
| Campo | Vincoli e comportamento |
|---|---|
| Rule ID | Obbligatorio, massimo 128 caratteri; lettere, cifre, underscore e trattino. |
| Match target | process.command_line, message o process.name. |
| Pattern | Testo obbligatorio. Il modulo usa l'operatore contains_ci: ricerca di contenimento senza distinzione maiuscole/minuscole, non espressione regolare. |
| Enabled | Inizialmente attivo; flag della specifica. |
Salvataggio, approvazione e rilettura
- Salva la bozza nel tenant corretto.
- Riapri la policy e controlla specifica, rollout e adozione.
- Approva la policy per richiedere il provisioning al Data Plane.
- Aggiorna la rilettura e verifica lo stato runtime, l'ultima distribuzione e gli errori.
- Per disabilitare usa il comando dedicato e controlla l'esito.
| Stato runtime | Significato |
|---|---|
draft | Bozza non distribuita. |
pending_apply | Applicazione in attesa. |
in_sync | Configurazione allineata con la rilettura. |
runtime_missing | Record atteso non trovato nel runtime. |
runtime_failed | Errore di applicazione o runtime. |
readback_error | Non è stato possibile verificare il runtime. |
disabled | Policy disabilitata. |
Una richiesta accettata non sostituisce il controllo della rilettura. Se questa fallisce, conserva il messaggio di provisioning/runtime e ripeti la lettura prima di creare una seconda policy.
Regole condivise e adozione
La condivisione crea una regola nel catalogo condiviso. Adopt richiede Target tenant, Initial rollout e Adoption state con i valori delle tabelle precedenti. Controlla anche origine, identificativo e versione della regola: l'adozione descrive il rapporto con la sorgente condivisa, mentre il runtime del tenant determina l'effettiva applicazione.
Per associare asset alle indagini e gestire evidenze, vedi Indagini e incidenti.