Ricerca log e Hunting
Prerequisiti e perimetro
Seleziona il tenant prima di aprire Log Search o Hunting. Il portale controlla la presenza di un service token attivo, con segreto configurato e scope logs:read. L'indicazione di token pronto non garantisce che il Data Plane risponda o che la sorgente abbia già trasmesso eventi. Per assegnazione, raccolta e token consulta Integrazioni.
Le informazioni seguenti sono verificate sul codice del portale di riferimento. Le interrogazioni esterne e i cambi di configurazione non sono stati eseguiti durante la redazione.
Ricerca log
| Campo | Valore e comportamento |
|---|---|
| Query | Obbligatoria. Sintassi Quickwit; gli spazi iniziali/finali vengono rimossi. * cerca tutti gli eventi della finestra. |
| Lookback Hours | Ore precedenti all'invio. Valore iniziale dell'interfaccia 168 (7 giorni); numero positivo, arrotondato per difetto. Valore non numerico o non positivo viene ricondotto a 168. Per più di 168 ore il portale costruisce una coppia di date assolute. Non usare frazioni inferiori a un'ora. |
| Limit | Numero massimo di record restituiti. Iniziale 20; arrotondato per difetto e limitato a 100. Valore non valido o non positivo torna a 20. |
| Run Search | Esegue la query con i valori correnti. I risultati vengono ordinati per timestamp dal più recente. |
| Export JSON | Esporta i record già restituiti, con informazioni della ricerca. Non scarica automaticamente tutti i risultati oltre il limite. |
Sintassi ed esempi
*
source.ip:192.0.2.10
destination.ip:198.51.100.20
event.outcome:failure
message:"login failed"
(event.dataset:*auth* OR event.module:nxlog) AND event.outcome:failure
message:example.com
field:value limita la ricerca a un campo; le virgolette delimitano frasi; AND, OR, NOT e le parentesi combinano le condizioni. Gli esempi usano indirizzi e domini di documentazione.
I campi proposti dal portale sono @timestamp, message, host.name, user.name, source.ip, destination.ip, event.dataset, event.module, event.action, event.outcome. Un campo specifico del parser deve essere presente nello schema dell'indice: l'esistenza nel JSON di origine non ne garantisce la ricercabilità. Per cercare un dominio nel testo usa message:example.com quando non conosci il campo indicizzato.
I pulsanti di esempio compilano la query; controlla sempre tenant, finestra e limite prima di avviarla.
Risultati e diagnostica
| Informazione | Interpretazione |
|---|---|
| Total hits | Totale dichiarato dal motore per la ricerca. |
| Returned | Numero di record effettivamente presenti nella risposta; può essere inferiore al totale. |
| ms | Tempo di esecuzione riportato dalla ricerca. |
| Timestamp, Host, Source IP, Destination IP, User | Campi normalizzati del singolo evento; n/a indica un valore assente. |
| Event | Dataset, azione ed esito. Un esito failure è un dato dell'evento, non automaticamente un incidente. |
| Riga espansa | Dettaglio del record e contenuto originale disponibile. |
| Search debug | Query realmente inviata, tenant, finestra, limite, ordinamento e stato running, completed o failed; in errore mostra il motivo. |
La tabella impagina localmente 10 record per pagina: cambiare pagina non amplia il limite della ricerca. Un risultato vuoto può dipendere da finestra, filtro, raccolta o mapping; non dimostra da solo l'assenza dell'attività.
Avvio da un asset
Il collegamento Cerca nei log dall'asset può compilare e avviare automaticamente una ricerca usando hostname, IP e riferimenti della sorgente. La risoluzione dell'asset precede l'avvio; un contesto privo di termini validi produce un errore esplicito. Controlla la query nel riquadro di debug, soprattutto per asset con più indirizzi o riferimenti di provider.
Hunting
 Ingrandisci immagine
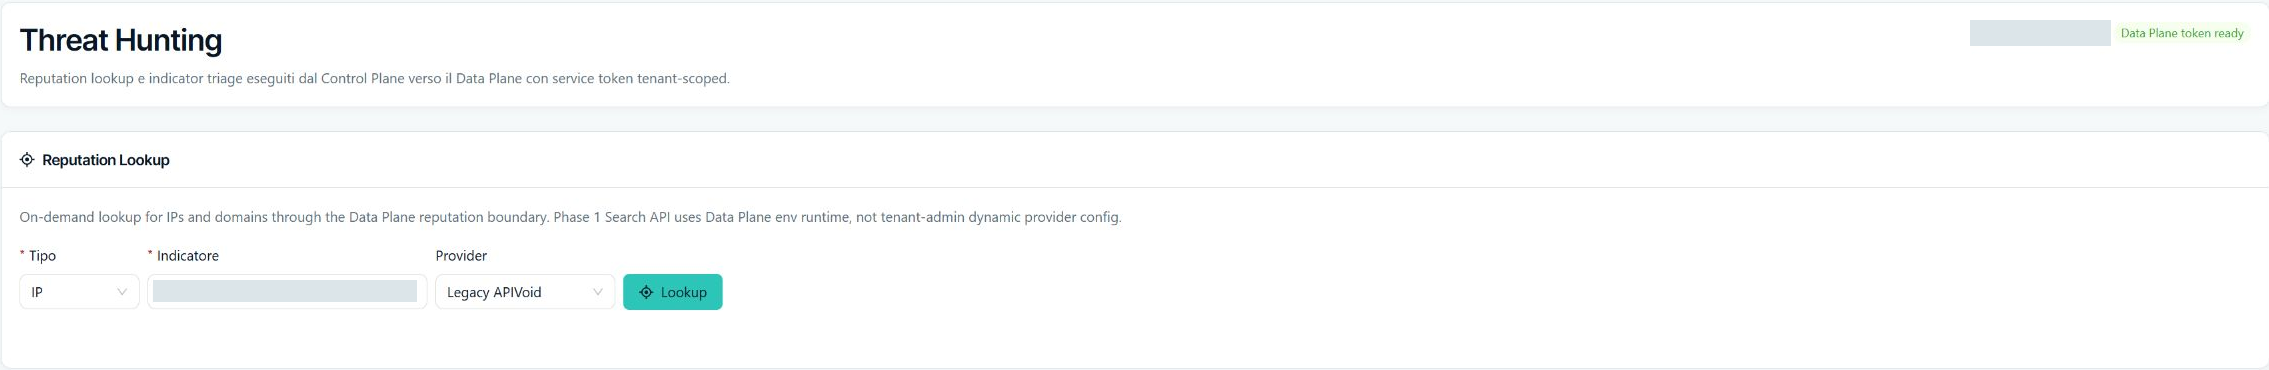
Nel pannello Reputation Lookup scegli prima Tipo, poi inserisci l'Indicatore e verifica il Provider. Il pulsante Lookup avvia la ricerca: la schermata illustra i controlli prima dell'esecuzione, non un esito positivo già ottenuto.
Hunting esegue un lookup di reputazione su un indicatore nel contesto del tenant. Non è una scansione di rete e non è la ricerca degli eventi storici nei log.
| Campo | Configurazione |
|---|---|
| Type | ip o domain; iniziale ip, salvo un collegamento che precompili il tipo. |
| Indicator | Valore obbligatorio, senza spazi iniziali/finali. Esempi: 192.0.2.10, example.com. |
| Provider: Legacy APIVoid | Scelta iniziale dell'interfaccia; usa il percorso legacy del runtime. |
| Provider: Primary runtime | Delega al provider primario configurato nel runtime del Data Plane. |
| Provider: APIVoid | Richiede esplicitamente APIVoid. |
| Provider: AbuseIPDB | Disponibile solo per IP. Passando a domain, una selezione AbuseIPDB viene sostituita con APIVoid. |
| Lookup | Esegue la richiesta. Un errore rimane distinto da un esito pulito. |
In questa versione il lookup usa la configurazione runtime del Data Plane; non assumere che ogni modifica alle impostazioni dinamiche dei provider venga applicata anche a questo percorso.
Lettura dell'esito
| Campo | Significato |
|---|---|
| Verdict | clean, risky o error. È l'esito del lookup, non una classificazione definitiva del caso SOC. |
| Matched | Indica se il risultato soddisfa la condizione di corrispondenza esposta dal provider/runtime. |
| Provider / Indicator / Type | Provider effettivo e indicatore interrogato; controllali se il lookup arriva da un altro workspace. |
| Checked at | Momento della verifica; non il momento dell'ultimo evento del tenant. |
| Risk Score | Punteggio quando disponibile dal provider. |
| Abuse confidence / Reports / Distinct users / Last reported | Confidenza e storia delle segnalazioni quando presenti; non confrontare direttamente scale diverse tra provider. |
| Blacklist Detections / Engines | Numero di rilevamenti e motori considerati. La tabella sottostante mostra il dettaglio per motore. |
| Security Detections / Severity / Risk Checks | Ulteriori indicatori e motivi restituiti. Un campo assente non equivale a zero. |
| Error | Motivo della mancata verifica, per esempio indisponibilità o configurazione del provider. |
Il risultato visibile è vincolato al tenant selezionato. Dopo un cambio di tenant, il portale non mostra il precedente risultato come se appartenesse al nuovo perimetro.
Risoluzione dei problemi
- Token non pronto: verifica stato, presenza del segreto e scope
logs:readin Integrazioni. - Query non valida: copia la query inviata dal debug, controlla sintassi e campi indicizzati; prova una finestra contenuta e un filtro noto.
- Totale maggiore dei record esportati: aumenta il limite fino a 100 o restringi finestra e query; l'export contiene solo i record caricati.
- Provider non disponibile o limite richieste: conserva esito e orario e verifica configurazione runtime e quota; non interpretare
errorcomeclean. - Risultato vecchio: confronta
Checked atcon il momento dell'indagine e ripeti il lookup solo quando necessario.